
项目介绍
Certimate 以工作流管理证书申请、续期和部署,适合多个域名与服务。DNS 验证、证书签发和目标部署是不同阶段,任务成功后还需检查对外服务实际提供的证书。
工作流依次完成授权、签发和部署,每个节点都应有可检查结果。外部服务仍使用旧证书时,重点排查部署和重载。
适合多个域名自动维护。先用测试域名演练完整链路,再启用长期计划。
核心功能
| 功能 | 作用与使用方式 |
|---|---|
| 授权管理 | 保存受限 DNS 凭据 |
| 证书申请 | 设置域名与算法 |
| 部署节点 | 写入目标服务 |
| 续期计划 | 提前更新 |
| 失败通知 | 提示需要人工处理的环节 |
界面展示
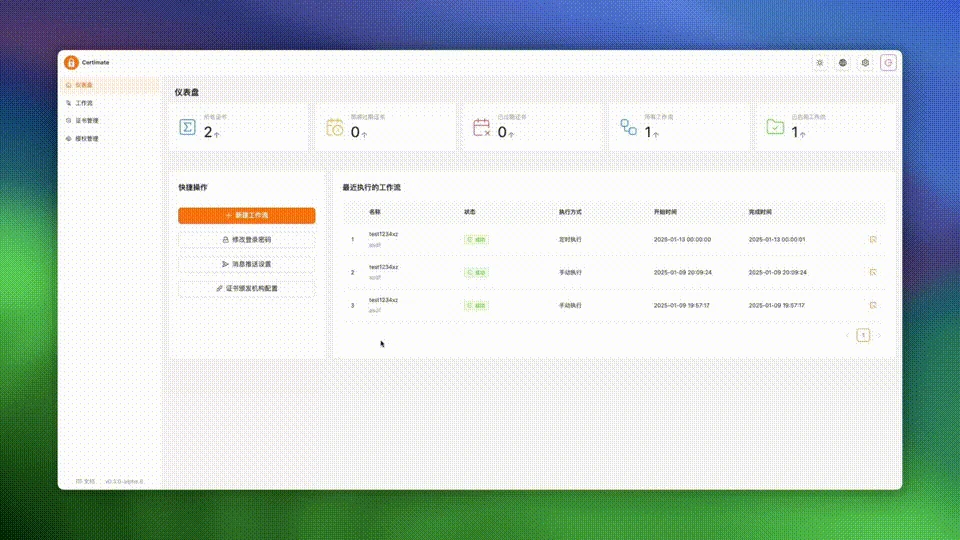
图 1:官方仓库提供的项目示意图,用于说明功能与布局。
项目信息
| 项目 | 说明 |
|---|---|
| 类型 | Docker |
| 分类 | NAS 与运维 |
| 项目仓库 | certimate-go/certimate |
| 整理日期 | 2026-11-14 |
安装或使用条件
准备支持 Docker Compose 的主机、空闲端口与持久化目录。群晖可使用 Container Manager 的项目功能;示例目录以 /volume1/docker 为基准,其他存储卷需要自行替换。
安装与使用步骤
- 创建
/volume1/docker/certimate/data,按下面配置启动。示例使用 8091,避免与 Halo 的 8090 冲突,打开http://NAS_IP:8091初始化账号。 - 添加自己的 DNS 服务商凭据,权限尽量限制到目标域名。先用一个测试域名创建申请工作流,检查授权记录和证书信息。
- 增加目标部署节点,填写所需路径与认证方式;完成后从真实访问域名检查证书有效期、链和 SAN。
- 设置续期、错误通知与人工检查周期,至少演练一次部署失败后的排查。
首次使用与操作检查
测试签发后部署到测试服务,外部检查证书 SAN 与有效期。
8090 已由 Halo 使用,示例另设8091。密钥与配置一起备份,至少测试一次部署失败通知。
Docker Compose
依据官方 README 的镜像、8090 容器端口和 /app/pb_data 目录整理,宿主端口改为 8091。
群晖目录准备
在群晖 SSH 终端执行下面这一段,再将下方配置保存为 /volume1/docker/certimate/compose.yaml。也可在 Container Manager 中新建项目,选择该目录并粘贴配置。
sudo sh <<'HALO_PREPARE'
set -eu
mkdir -p /volume1/docker/certimate /volume1/docker/certimate/data
cd /volume1/docker/certimate
HALO_PREPARE
cd /volume1/docker/certimate
services:
  certimate:
    image: certimate/certimate:latest
    restart: unless-stopped
    ports:
      - "8091:8090"
    volumes:
      - /volume1/docker/certimate/data:/app/pb_data
      - /etc/localtime:/etc/localtime:ro
在项目目录保存为 compose.yaml 后,先检查配置,再启动:
docker compose config --quiet
docker compose up -d
docker compose ps
docker compose logs --tail=100
配置与常见问题
- 申请成功不等于部署成功,DNS、ACME 与目标服务日志应分别检查。
- 管理界面中存有云平台和证书私钥,仅允许可信使用者访问。
- 页面无法打开:先用
docker compose ps检查状态,再核对宿主机端口、NAS 防火墙与应用日志。不要把容器端口随意改成另一个数字。 - 文件无法保存:核对宿主目录是否存在、挂载方向及运行用户的读写权限。不要直接给整个存储卷开放所有权限。
更新与备份
加密备份 data 目录、工作流与关键凭据,记录原域名和部署目标对应关系。
更新前保留原配置和数据备份,阅读所用版本的升级说明;确认兼容后再执行 docker compose pull 和 docker compose up -d。只回退镜像不一定能回退已经迁移过的数据库。
参考资料
配图来自 certimate-go/certimate 官方仓库,按 MIT 许可 保留来源与许可;图片只做等比例缩小和压缩。