
项目介绍
Diun 用来发现容器镜像标签对应的内容发生变化,并把结果发送到通知渠道。它负责“告诉你有更新”,升级容器仍由管理员按项目说明执行。
它可以从 Docker、文件等来源读取需要检查的镜像,再访问对应仓库检查变更。要同时准备监控来源、检查周期、持久化状态和通知渠道,才能形成完整流程。
核心功能
| 功能 | 说明 |
|---|---|
| 镜像发现 | 从 Docker 等已配置来源读取需要检查的镜像。 |
| 周期检查 | 按计划访问镜像仓库,检查所监控标签的变化。 |
| 更新通知 | 向邮件、Gotify、ntfy、Webhook 等已配置渠道报告结果。 |
| 历史状态 | 持久化检查状态,区分已知镜像和后续变化。 |
功能示意
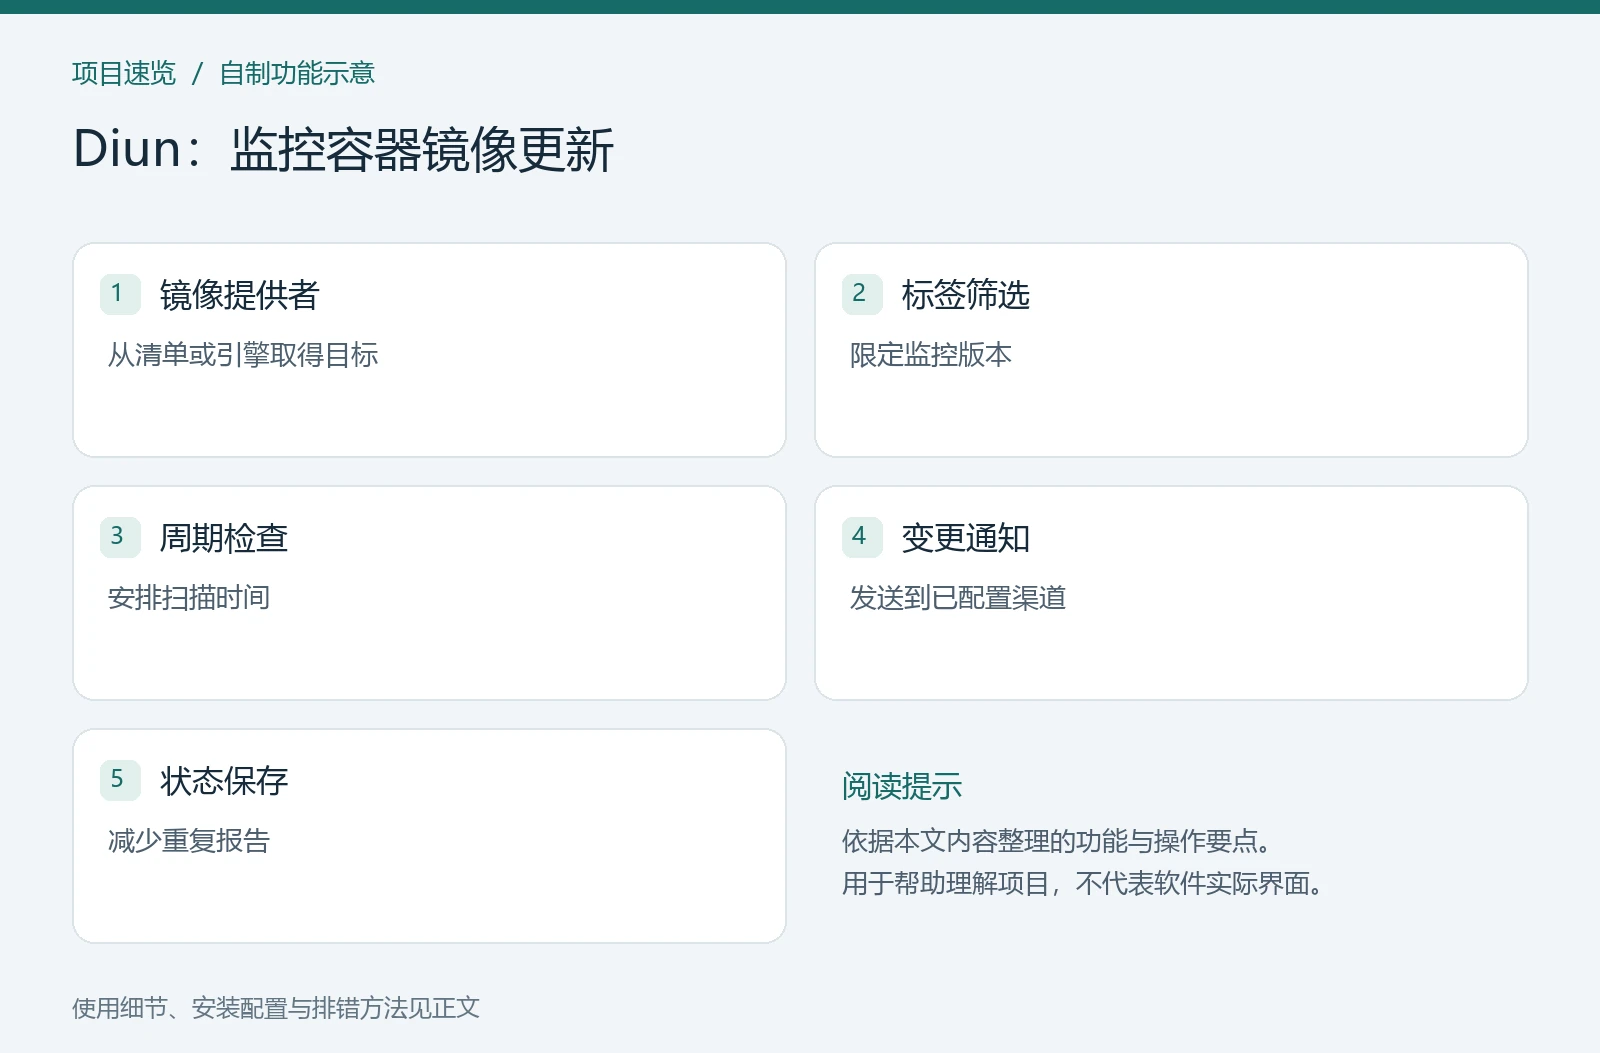
图 1:自制功能示意图,概括本文的使用要点。
项目信息
| 项目 | 说明 |
|---|---|
| 类型 | 项目指南 |
| 分类 | NAS 与运维 |
| 项目仓库 | crazy-max/diun |
| 官方入口或文档 | 直接访问 |
| 整理日期 | 2026-11-14 |
安装与使用步骤
群晖 Compose 检测配置
sudo mkdir -p /volume1/docker/diun/data
cd /volume1/docker/diun
保存 compose.yaml:
services:
  diun:
    image: crazymax/diun:latest
    command: serve
    restart: unless-stopped
    volumes:
      - /volume1/docker/diun/data:/data
      - /var/run/docker.sock:/var/run/docker.sock:ro
    environment:
      TZ: Asia/Shanghai
      DIUN_WATCH_WORKERS: "20"
      DIUN_WATCH_SCHEDULE: "0 */6 * * *"
      DIUN_WATCH_JITTER: 30s
      DIUN_PROVIDERS_DOCKER: "true"
    labels:
      diun.enable: "true"
执行 sudo docker compose config --quiet、sudo docker compose up -d,再用 sudo docker compose logs --tail=100 diun 查看首次扫描。此配置先验证检测,默认监控自身;要监控其他容器,在它们各自的服务中添加同样的 diun.enable 标签并重建对应容器。Diun 没有需要浏览器访问的网页端口。
通知需要另加自己所用渠道的配置,检测正常后再接入。Docker socket 允许读取引擎信息,挂载的 :ro 不会限制 Docker API 本身的调用权限。
先明确监控范围
群晖上常见的方式是读取本机 Docker 容器。启用 Docker provider 后,按官方选取规则给需要监控的容器添加 diun.enable=true 标签;如果选择全量监控,也要确认临时测试容器是否需要发通知。
固定版本标签和 latest 的用途不同。标签指向的镜像内容改变时可能触发更新;出现了一个全新的版本标签,不表示当前固定标签一定变化,因此还要结合项目发行记录判断。
配置顺序
- 按官方 Docker provider 示例启动 Diun,持久化它的
/data,保留检查历史,减少重建后重复通知。 - 配置
TZ=Asia/Shanghai和检查周期,例如每六小时检查一次。确认 cron 格式与当前 Diun 文档一致。 - 添加一个需要监控的测试容器,确认 Docker provider 可以读取容器和镜像信息。
- 在邮件、Gotify、ntfy 或 Webhook 中选择一种通知方式,按对应章节填写地址和凭据,先执行文档提供的通知测试。
- 检查日志,区分镜像扫描成功、仓库请求失败和通知发送失败。
- 收到更新后记录镜像、标签和检测时间,再阅读上游变更说明;数据库型应用先备份,随后自行升级。
为什么一直没有通知
先看容器是否被监控规则选中,再检查定时任务是否已经到执行时间。私有仓库还需要读取镜像的凭据;遇到限流或连接超时,检查仓库返回信息和 NAS 出口网络。
镜像检查通过却没有收到消息,单独测试通知渠道。不要靠反复删除 Diun 数据目录来“触发更新”,那会丢失历史并可能产生重复通知。
更新与备份
保存监控清单、通知配置和 Diun 数据,避免重建后重复发送全部通知。