
项目介绍
Gotify 为应用提供推送接口,并通过网页或 Android 客户端接收通知。应用发送 Token 与客户端登录凭据用途不同,应分别管理。
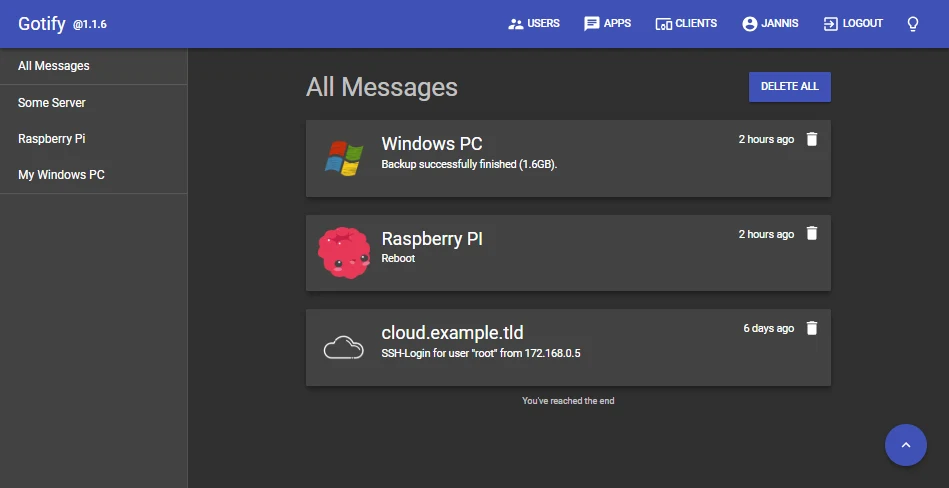
应用通过独立 Token 发送消息,客户端通过会话实时接收。按应用分开凭据,便于定位来源和撤销某个任务权限。
适合 Android 与网页接收 NAS 通知。手机客户端的后台限制会影响及时性,需要单独验证。
核心功能
| 功能 | 作用与使用方式 |
|---|---|
| 应用推送 | 为任务建立发送入口 |
| 实时接收 | 网页和客户端保持连接 |
| 消息优先级 | 区分提醒等级 |
| 多应用隔离 | 单独撤销发送权限 |
| 历史记录 | 查看过去事件 |
功能示意
图 1:自制功能示意图,概括本文的使用要点。
项目信息
| 项目 | 说明 |
|---|---|
| 类型 | Docker |
| 分类 | NAS 与运维 |
| 项目仓库 | gotify/server |
| 官方入口或文档 | 直接访问 |
| 整理日期 | 2026-11-14 |
安装或使用条件
准备支持 Docker Compose 的主机、空闲端口与持久化目录。群晖可使用 Container Manager 的项目功能;示例目录以 /volume1/docker 为基准,其他存储卷需要自行替换。
安装与使用步骤
- 按官方容器说明设置持久化数据与管理员初始密码,完成登录后检查账号设置。
- 创建一个测试应用取得发送 Token,发送一条消息并核对优先级。
- 在 Android 客户端连接同一服务,检查后台连接和系统电池限制,再接入 NAS 任务。
发送测试通知
登录后创建一个测试应用,取得该应用令牌。用当前地址发送一条不含敏感内容的消息:
curl -X POST "http://NAS_IP:8088/message?token=替换为自己的应用令牌" \
  -F "title=NAS 测试" \
  -F "message=这是一条测试消息" \
  -F "priority=5"
应用令牌用于发布消息,不应公开。接收端仍需使用自己的账号或客户端连接服务。
首次使用与操作检查
创建备份测试应用,发送普通与高优先级消息。手机锁屏一段时间后再测实际提示。
发送 Token 不能当作管理员密码使用。反向代理检查 WebSocket,收不到消息先区分发布失败与客户端断开。
Docker Compose
按 Gotify 官方安装页的镜像、端口和数据目录整理。先创建 data 目录,在 .env 设置 GOTIFY_ADMIN_PASSWORD,打开 http://NAS_IP:8088 初始化并核对账号。此变量用于首次创建默认用户,不等于修改既有用户密码。
群晖目录准备
在群晖 SSH 终端执行下面这一段,再将下方配置保存为 /volume1/docker/gotify/compose.yaml。也可在 Container Manager 中新建项目,选择该目录并粘贴配置。
sudo sh <<'HALO_PREPARE'
set -eu
mkdir -p /volume1/docker/gotify /volume1/docker/gotify/data
cd /volume1/docker/gotify
umask 077
touch .env
if ! grep -q "^GOTIFY_ADMIN_PASSWORD=." .env; then
  generated_secret=$(openssl rand -hex 32)
  printf 'GOTIFY_ADMIN_PASSWORD=%s\n' "$generated_secret" >> .env
fi
chmod 600 .env
HALO_PREPARE
cd /volume1/docker/gotify
所需密码和密钥已自动生成到项目目录的 .env,已有非空值会保留。查看初始化密码可在自己的终端执行 sudo cat /volume1/docker/gotify/.env;该文件只保留在本机。
services:
  gotify:
    image: gotify/server:latest
    restart: unless-stopped
    ports:
      - "8088:80"
    environment:
      TZ: Asia/Shanghai
      GOTIFY_DEFAULTUSER_PASS: "${GOTIFY_ADMIN_PASSWORD}"
    volumes:
      - /volume1/docker/gotify/data:/app/data
在项目目录保存为 compose.yaml 后,先检查配置,再启动:
docker compose config --quiet
docker compose up -d
docker compose ps
docker compose logs --tail=100
配置与常见问题
- 远程访问时检查代理的 WebSocket 支持,不能只看网页能否打开。
- 页面无法打开:先用
docker compose ps检查状态,再核对宿主机端口、NAS 防火墙与应用日志。不要把容器端口随意改成另一个数字。 - 文件无法保存:核对宿主目录是否存在、挂载方向及运行用户的读写权限。不要直接给整个存储卷开放所有权限。
更新与备份
保存 data、应用配置和必要消息,Token 泄露后应撤销并重新生成。
更新前保留原配置和数据备份,阅读所用版本的升级说明;确认兼容后再执行 docker compose pull 和 docker compose up -d。只回退镜像不一定能回退已经迁移过的数据库。