
项目介绍
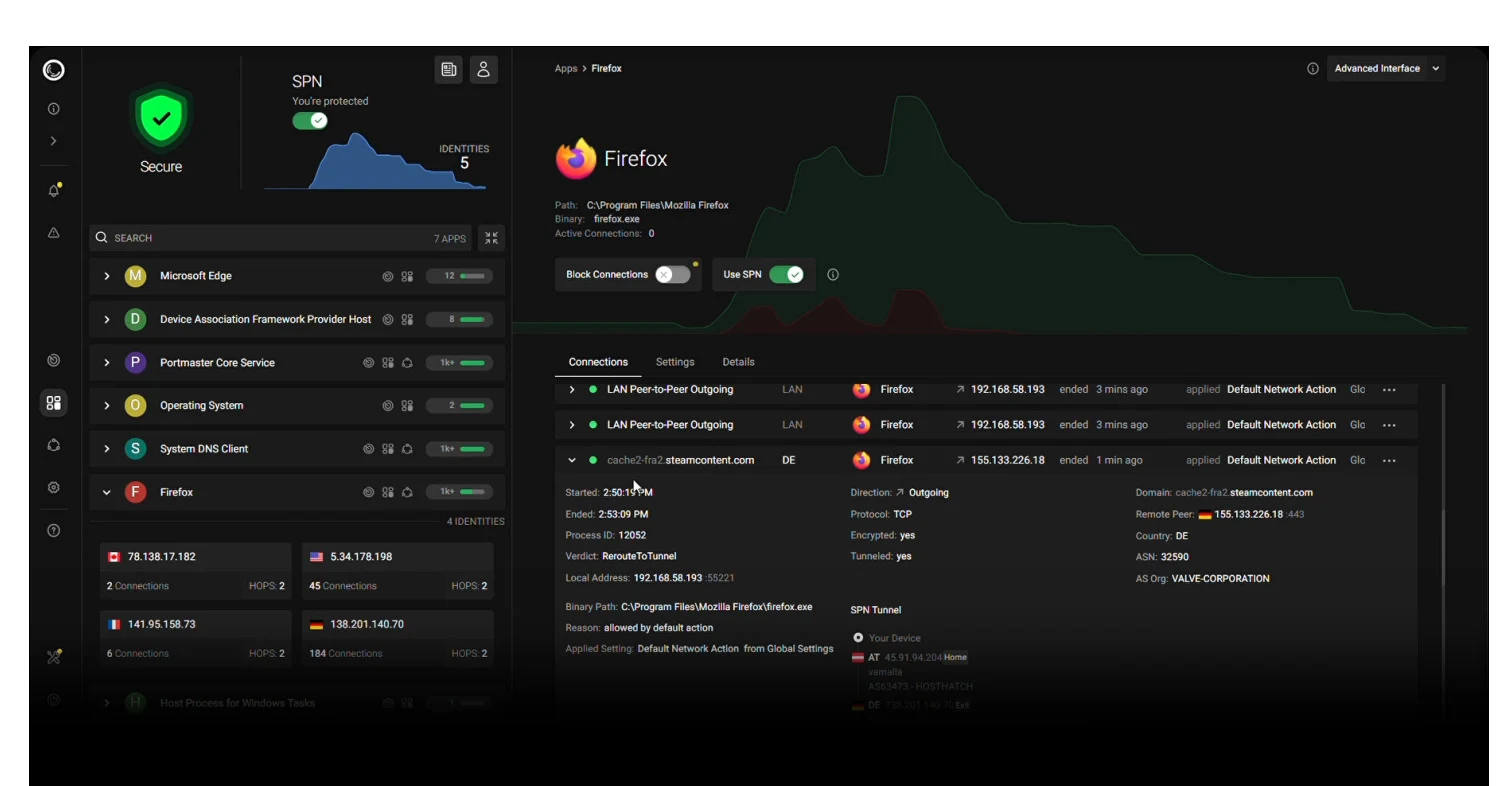
Portmaster 是 Windows 与 Linux 的应用程序防火墙,用于观察进程连接并按规则控制联网。它适合了解电脑中应用访问了哪些服务,与部署在网站前面的 WAF 作用不同。
进程连接记录显示应用访问的目标,规则按应用或目标限制通信。DNS 过滤与连接控制共同工作,但不等于网站 WAF。
适合了解电脑联网行为。先观察,再限制一个明确目标,避免一次封禁系统组件。
核心功能
| 功能 | 作用与使用方式 |
|---|---|
| 活动观察 | 查看应用连接 |
| 应用规则 | 限制指定程序 |
| 目标过滤 | 阻止不需要的域名 |
| DNS 设置 | 使用配置的解析方式 |
| 例外维护 | 记录放行原因 |
界面展示
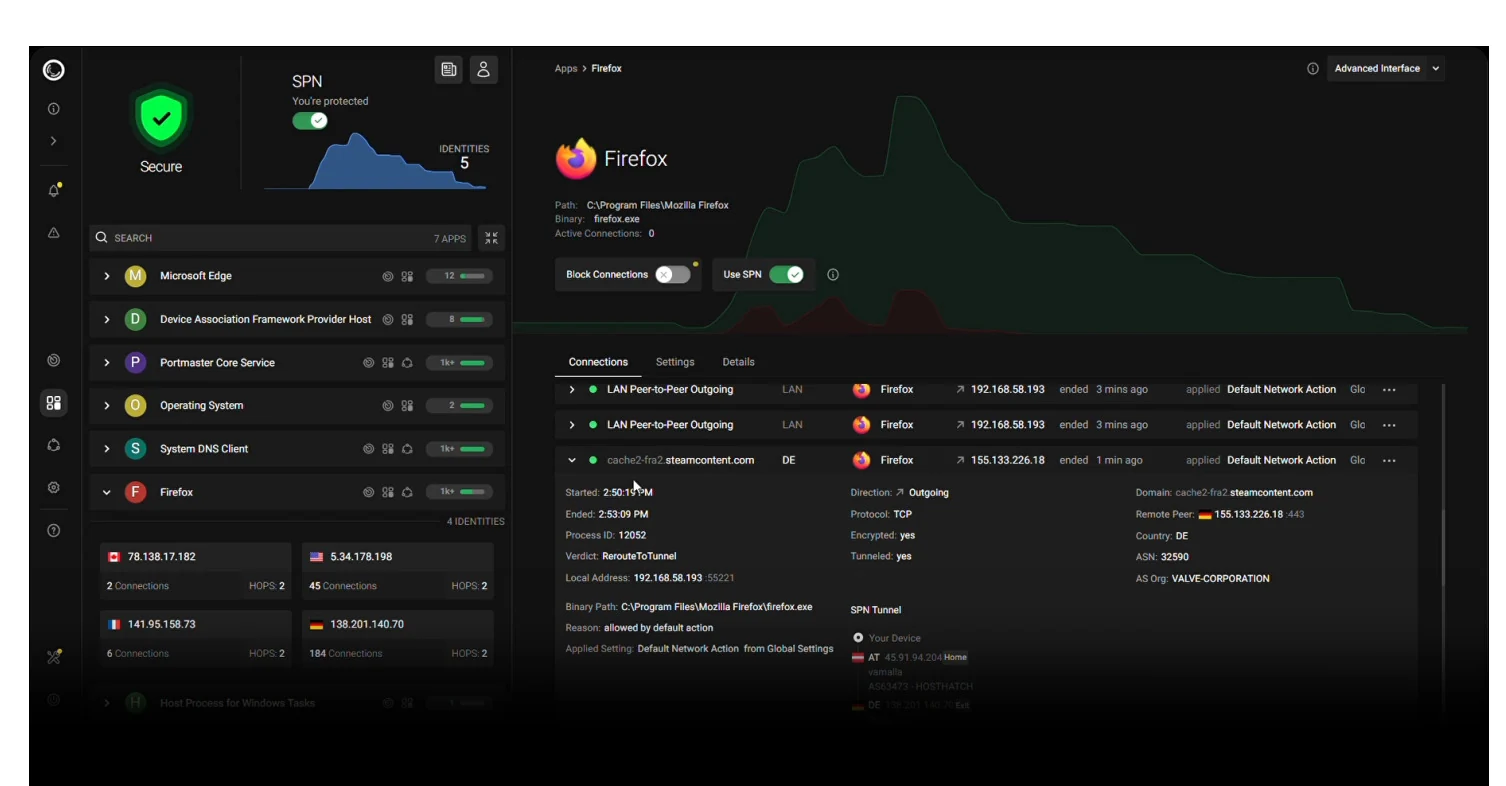
图 1:官方仓库提供的项目示意图,用于说明功能与布局。
项目信息
| 项目 | 说明 |
|---|---|
| 类型 | 桌面与移动应用 |
| 分类 | NAS 与运维 |
| 项目仓库 | safing/portmaster |
| 官方入口或文档 | 直接访问 |
| 整理日期 | 2026-11-14 |
安装或使用条件
准备项目支持的操作系统和设备架构,通过官方发布渠道获取安装程序;本文不提供不明来源的重新打包安装包。
安装与使用步骤
- 按官方支持的系统版本安装,重启后先观察默认状态。打开常用应用,查看进程、目标域名和连接记录。
- 从一个非关键应用开始建立规则,先阻止一个明确不需要的目标,再测试软件登录、更新和正常功能。
- 若软件异常,暂时禁用刚新增的规则进行对照,不要一次封禁大量系统组件。为例外记录原因与范围。
首次使用与操作检查
打开常用应用观察正常连接,为非关键应用增加一条规则并对照测试。
软件登录失败先暂停新规则。系统更新后重新检查例外,不直接复制其他电脑的整套策略。
配置与常见问题
- 域名共享、CDN 与加密 DNS 会影响归因,单个连接记录不一定能证明应用在上传什么内容。
- 基础防火墙和额外网络服务可能采用不同收费方式,选择时分别检查。
- 安装或启动失败:优先检查系统版本、架构与官方发布说明,保留报错后再排查依赖,不反复安装来源不明的包。
更新与备份
导出规则与例外清单,系统网络出现问题时按最近变更逐项回退。
参考资料
配图来自 safing/portmaster 官方仓库,按 AGPL 许可 保留来源与许可;图片只做等比例缩小和压缩。