
项目介绍
TaxHacker 将收据和发票中的金额、日期等信息整理为账目,适合减少票据录入工作。自动识别结果应逐项复核,不能直接替代专业税务判断。
票据经模型提取后形成结构化记录,分类、项目和自定义字段帮助后续检索。原始文件与识别结果一起保存,便于复核。
适合收据整理和账目前处理。金额、币种与日期需要人工确认,云模型的数据流向按实际配置判断。
核心功能
| 功能 | 作用与使用方式 |
|---|---|
| 票据识别 | 提取日期商户和金额 |
| 多币种 | 核对换算与基准货币 |
| 自定义字段 | 提取业务所需信息 |
| 筛选分类 | 按日期类别查记录 |
| 资料导出 | 保留账目与原文件 |
界面展示
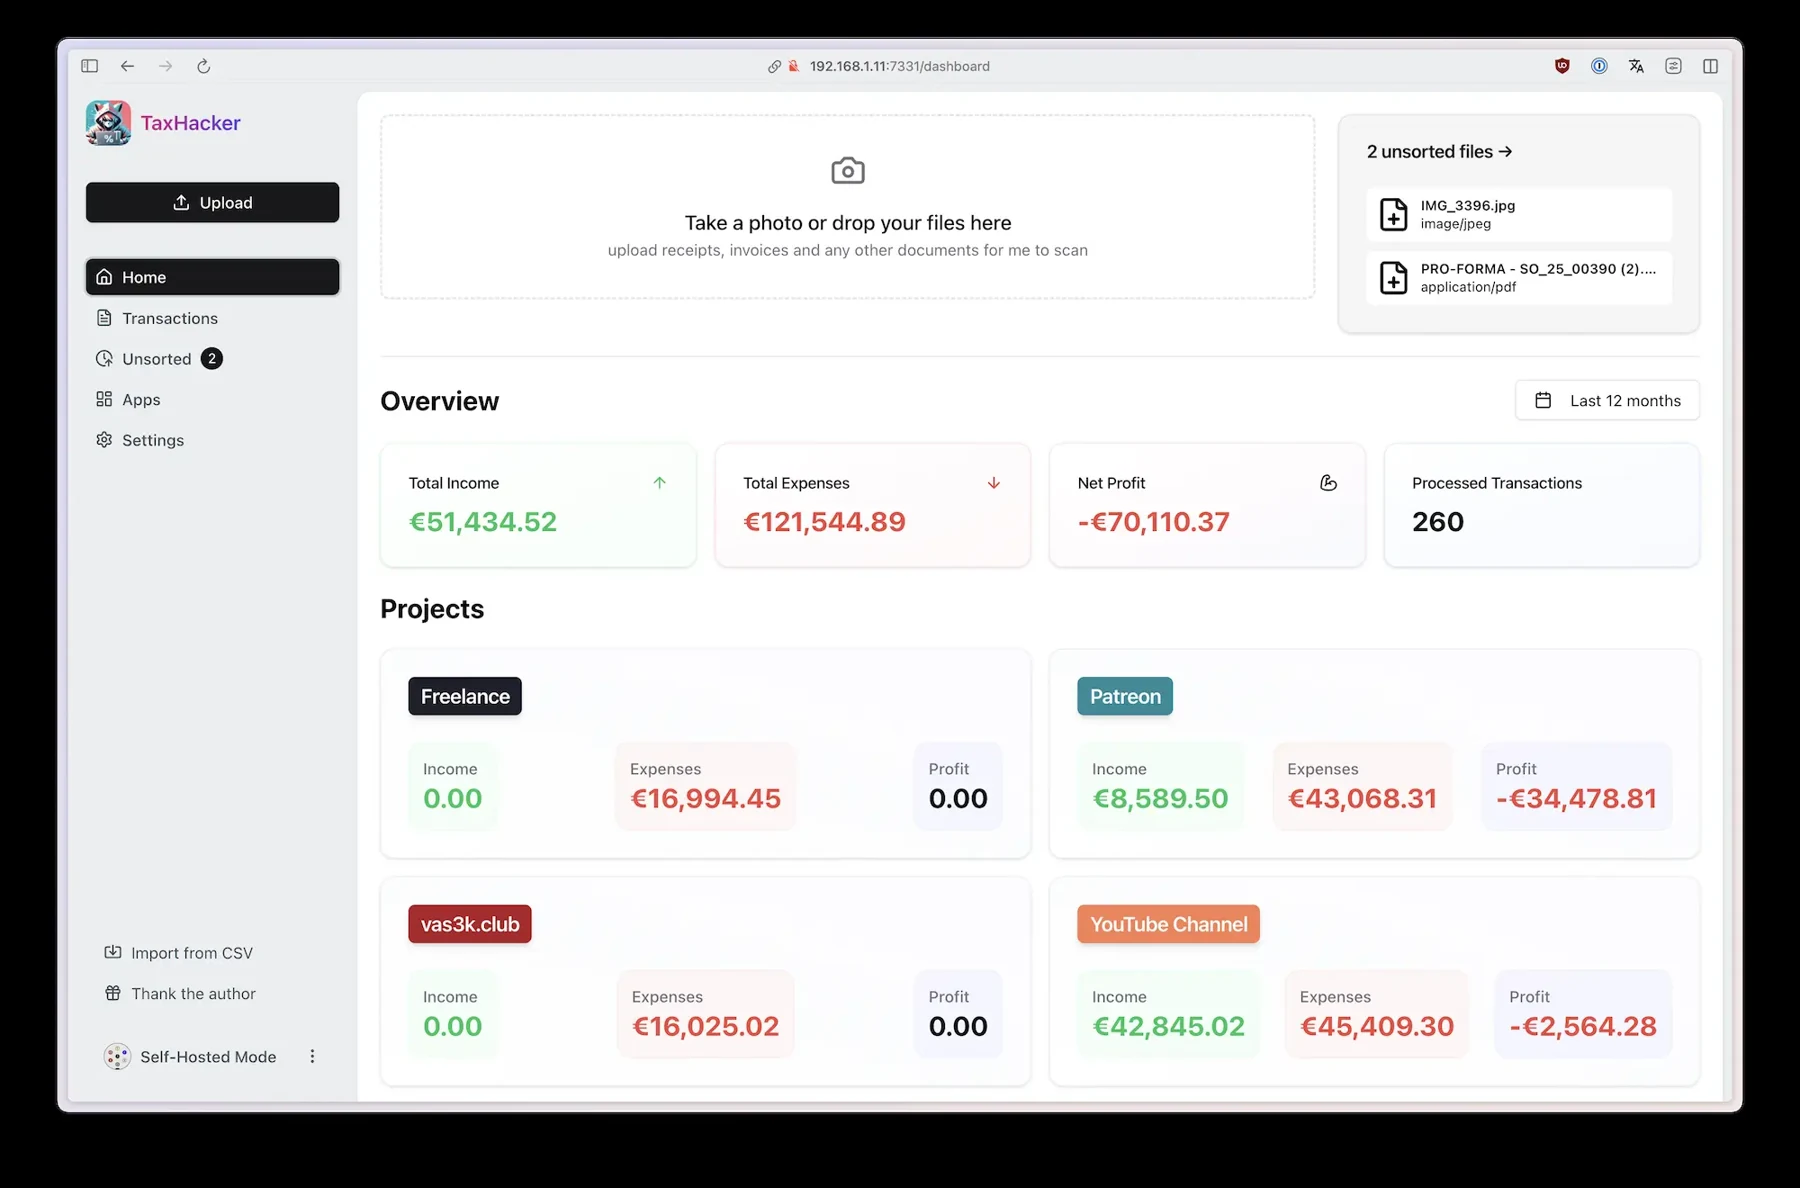
图 1:官方仓库提供的项目示意图,用于说明功能与布局。
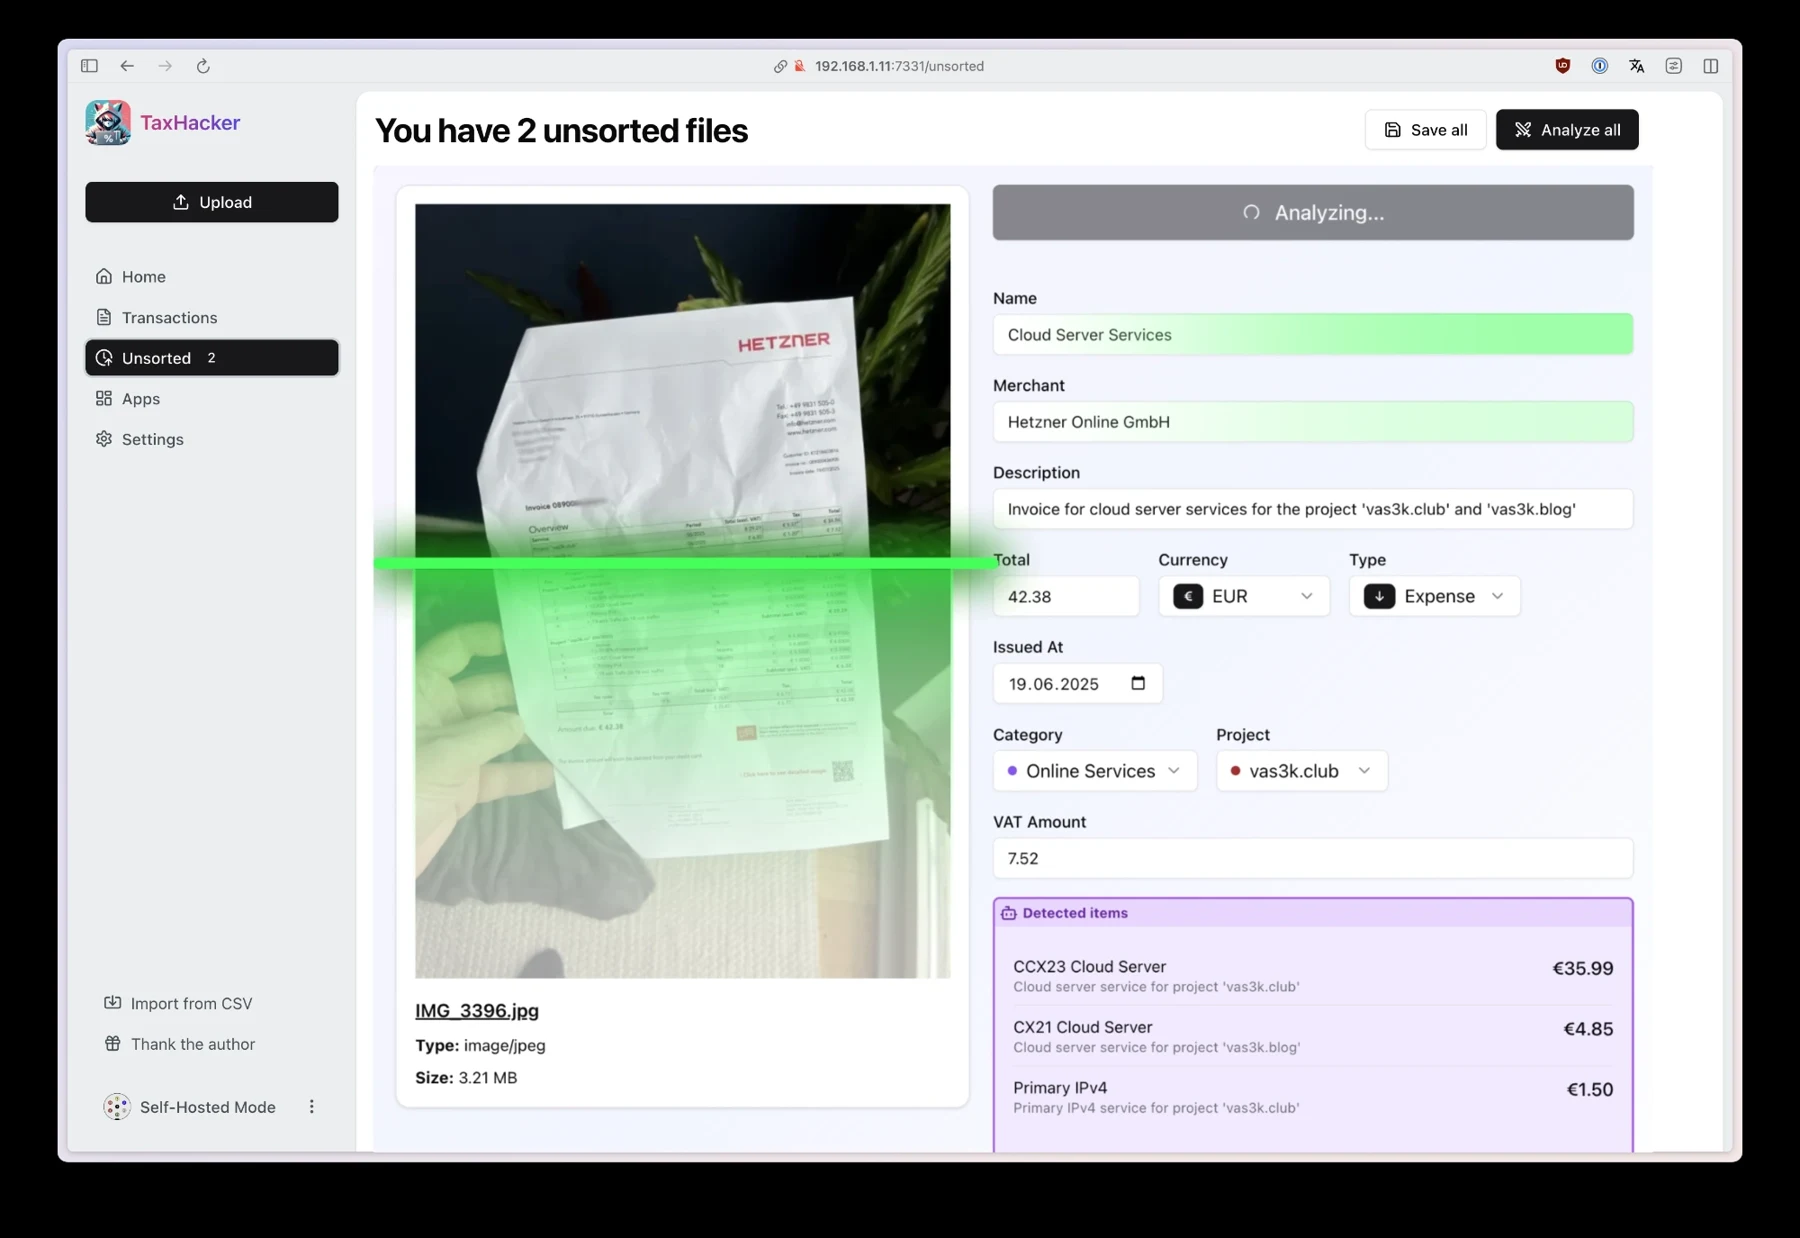
项目信息
| 项目 | 说明 |
|---|---|
| 类型 | Docker |
| 分类 | 建站与协作 |
| 项目仓库 | vas3k/TaxHacker |
| 整理日期 | 2026-11-14 |
安装或使用条件
准备支持 Docker Compose 的主机、空闲端口与持久化目录。群晖可使用 Container Manager 的项目功能;示例目录以 /volume1/docker 为基准,其他存储卷需要自行替换。
安装与使用步骤
- 克隆完整仓库,检查
etc/crontab与部署文件来自同一版本。在.env中设置TAX_DB_PASSWORD,应用与数据库必须使用同一个值。 - 保存下面 Compose 后检查并启动,打开
http://NAS_IP:7331按当前版本完成初始化和访问控制。配置自己的模型服务。 - 先上传脱敏票据,逐项检查币种、日期、税额与分类,再测试导出。
- 相同票据再次导入时检查重复处理;定时任务和主服务分别看日志,确认没有只启动网页却漏掉任务组件。
操作示例
使用下方“群晖目录准备”命令克隆源码并生成数据库密码,无需手动编辑密码。
首次使用与操作检查
上传几张脱敏票据,逐项比对识别结果,再修改分类并导出。用同一票据检查重复处理。
定时组件和网页服务分别看日志。备份包含数据库与原票据,恢复后抽查附件和人工修正内容。
Docker Compose
采用本次读取的官方完整 Compose,保留应用、定时任务和 PostgreSQL。数据库密码由下方准备命令自动生成。cron 使用仓库的 etc/crontab,因此本文件须放在完整克隆仓库根目录,不能只下载本 YAML。
群晖目录准备
在群晖 SSH 终端执行下面这一段,再将下方配置保存为 /volume1/docker/taxhacker/compose.yaml。也可在 Container Manager 中新建项目,选择该目录并粘贴配置。
sudo sh <<'HALO_PREPARE'
set -eu
if [ ! -d /volume1/docker/taxhacker/.git ]; then git clone https://github.com/vas3k/TaxHacker.git /volume1/docker/taxhacker; fi
mkdir -p /volume1/docker/taxhacker /volume1/docker/taxhacker/data /volume1/docker/taxhacker/pgdata
cd /volume1/docker/taxhacker
test -f /volume1/docker/taxhacker/etc/crontab || { echo "缺少仓库文件 etc/crontab,请检查完整源码"; exit 1; }
umask 077
touch .env
if ! grep -q "^TAX_DB_PASSWORD=." .env; then
  generated_secret=$(openssl rand -hex 32)
  printf 'TAX_DB_PASSWORD=%s\n' "$generated_secret" >> .env
fi
chmod 600 .env
HALO_PREPARE
cd /volume1/docker/taxhacker
所需密码和密钥已自动生成到项目目录的 .env,已有非空值会保留。查看初始化密码可在自己的终端执行 sudo cat /volume1/docker/taxhacker/.env;该文件只保留在本机。
services:
  app:
    image: ghcr.io/vas3k/taxhacker:latest
    ports:
      - "7331:7331"
    environment:
      - NODE_ENV=production
      - SELF_HOSTED_MODE=true
      - UPLOAD_PATH=/app/data/uploads
      - DATABASE_URL=postgresql://postgres:${TAX_DB_PASSWORD}@postgres:5432/taxhacker
      - BETTER_AUTH_SECRET=${BETTER_AUTH_SECRET:-}
    volumes:
      - /volume1/docker/taxhacker/data:/app/data
    restart: unless-stopped
    depends_on:
      - postgres
    security_opt:
      - no-new-privileges:true
    logging:
      driver: "local"
      options:
        max-size: "100M"
        max-file: "3"

  cron:
    image: ghcr.io/vas3k/taxhacker:latest
    environment:
      - NODE_ENV=production
      - SELF_HOSTED_MODE=true
      - UPLOAD_PATH=/app/data/uploads
      - DATABASE_URL=postgresql://postgres:${TAX_DB_PASSWORD}@postgres:5432/taxhacker
      # Optional override. When unset, both containers use the same persisted secret from ./data.
      - BETTER_AUTH_SECRET=${BETTER_AUTH_SECRET:-}
    volumes:
      - /volume1/docker/taxhacker/data:/app/data
      - /volume1/docker/taxhacker/etc/crontab:/mnt/crontab:ro
    restart: unless-stopped
    depends_on:
      - postgres
      - app
    security_opt:
      - no-new-privileges:true
    command: ["docker-cron-entrypoint.sh"]
    logging:
      driver: "local"
      options:
        max-size: "100M"
        max-file: "3"

  postgres:
    image: postgres:17-alpine
    environment:
      - POSTGRES_USER=postgres
      - POSTGRES_PASSWORD=${TAX_DB_PASSWORD}
      - POSTGRES_DB=taxhacker
    volumes:
      - /volume1/docker/taxhacker/pgdata:/var/lib/postgresql/data
    restart: unless-stopped
    security_opt:
      - no-new-privileges:true
    logging:
      driver: "local"
      options:
        max-size: "100M"
        max-file: "3"
在项目目录保存为 compose.yaml 后,先检查配置,再启动:
docker compose config --quiet
docker compose up -d
docker compose ps
docker compose logs --tail=100
配置与常见问题
- 使用云模型时票据内容可能发送到服务商,需明确数据流向。
- 页面无法打开:先用
docker compose ps检查状态,再核对宿主机端口、NAS 防火墙与应用日志。不要把容器端口随意改成另一个数字。 - 文件无法保存:核对宿主目录是否存在、挂载方向及运行用户的读写权限。不要直接给整个存储卷开放所有权限。
更新与备份
同时备份原票据、数据库和导出记录,保留人工修改痕迹。
更新前保留原配置和数据备份,阅读所用版本的升级说明;确认兼容后再执行 docker compose pull 和 docker compose up -d。只回退镜像不一定能回退已经迁移过的数据库。
参考资料
配图来自 vas3k/TaxHacker 官方仓库,按 MIT 许可 保留来源与许可;图片只做等比例缩小和压缩。