
项目介绍
Vaultwarden 是兼容 Bitwarden 客户端的轻量级密码库服务。下面结合截图介绍部署、HTTPS 反向代理、账户注册、管理后台和客户端连接。完成首个账号注册后,需要检查注册策略,并备份数据目录和管理凭据。
Vaultwarden 是一个使用 Rust 编写的轻量级 Bitwarden 兼容密码管理服务器,资源占用低,非常适合在 NAS(如群晖)或小型服务器上自建使用。
前提条件
已安装 Docker 和 Docker Compose
至少 512MB 内存
至少 1GB 可用磁盘空间
一、快速部署
1. 创建项目目录
mkdir -p /volume1/docker/vaultwarden
cd /volume1/docker/vaultwarden
💡 如果你不是在群晖上部署,请将路径 /volume1/docker/... 替换为你自己的路径。
2. 创建 Docker Compose 文件
在上述目录中创建 docker-compose.yml 文件,内容如下:
version: '3.8'

services:
  vaultwarden:
    image: vaultwarden/server:latest
    container_name: vaultwarden
    restart: unless-stopped
    environment:
      # 管理员密码(可以改成您自己喜欢的)
      ADMIN_TOKEN: "请填写自己的Token"
      # 使用您的群晖 IP
      DOMAIN: "http://192.168.0.47:8008"
      # 允许注册(首次使用后改为false)
      SIGNUPS_ALLOWED: "true"
      # 中国时区
      TZ: "Asia/Shanghai"
      # 实时同步功能
      WEBSOCKET_ENABLED: "true"
    volumes:
      - ./vaultwarden_data:/data
    ports:
      - "8008:80"
二、设置反代,实现https访问
⚠️ 注意:
DOMAIN中的 IP 和端口需替换为你自己的服务器 IP 和映射端口。- 可使用 Lucky 或群晖自带的反向代理为 Vaultwarden 配置 HTTPS。下面以群晖的反向代理入口为例。
路径:控制面板-登录门户-高级
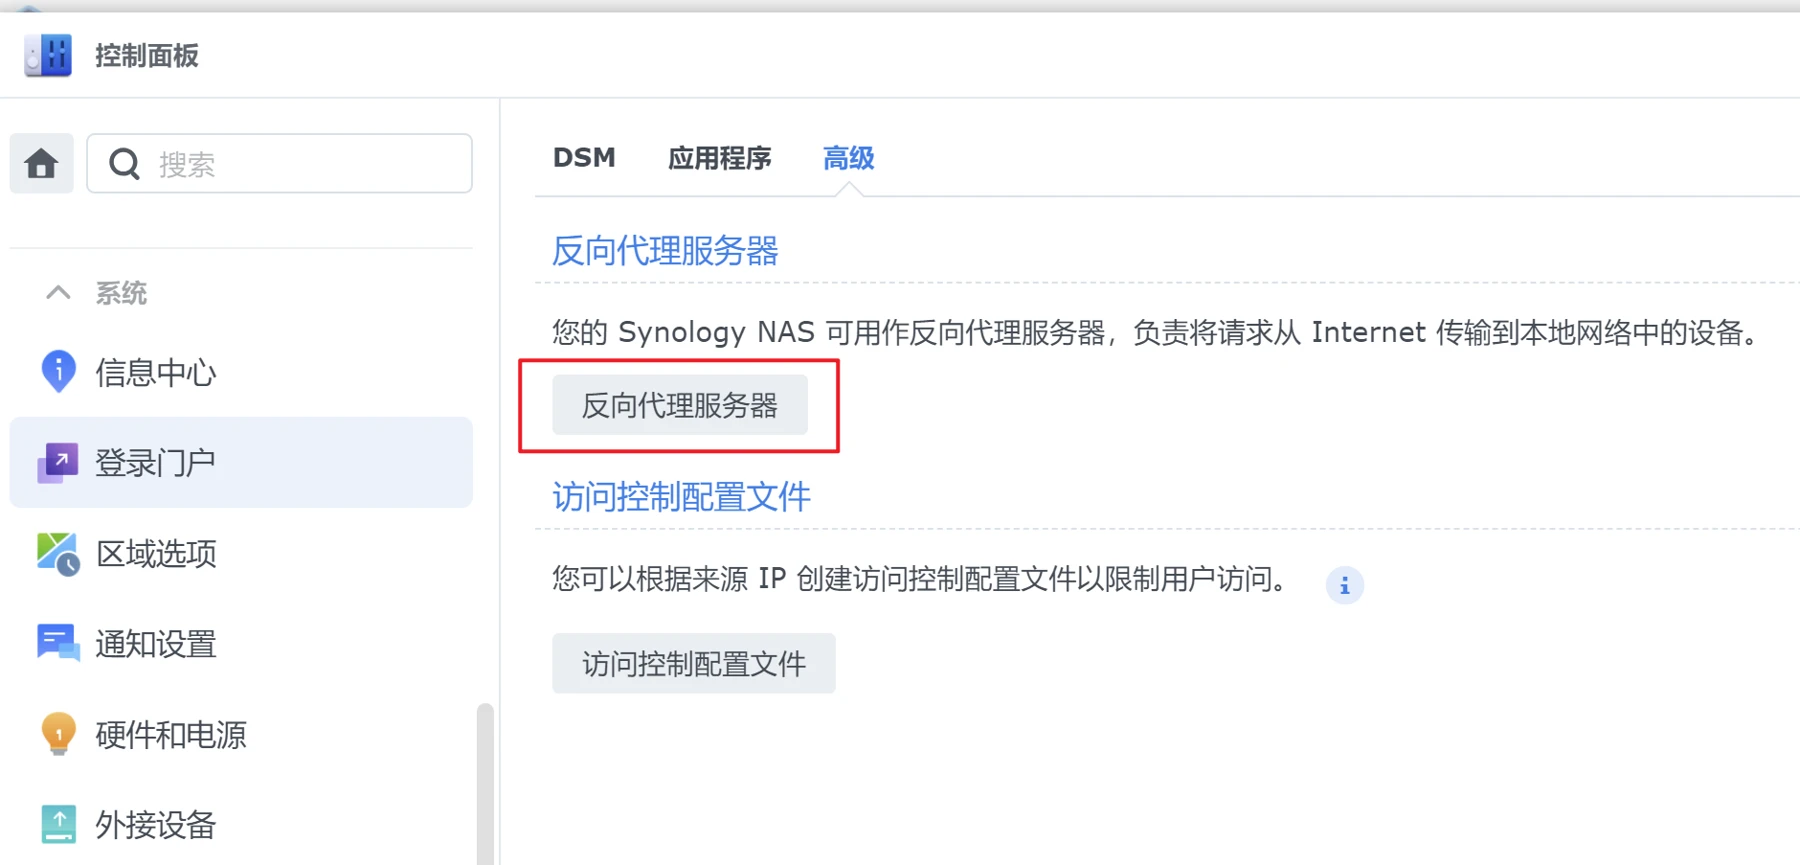
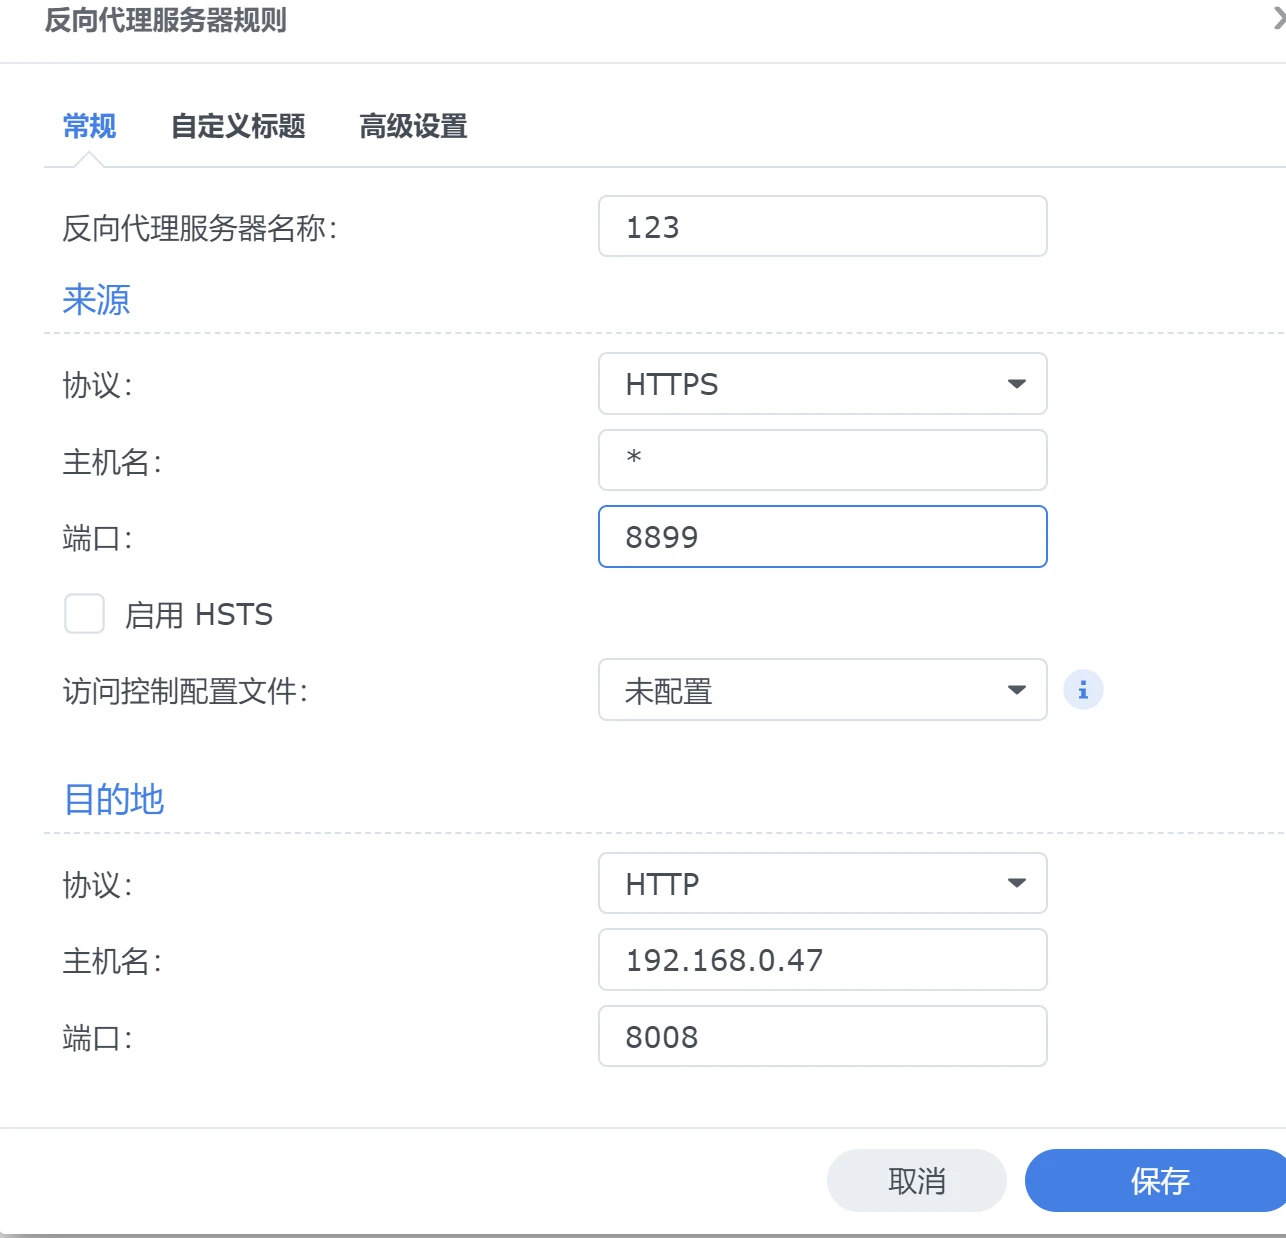
反代后访问地址是:【https协议】
三、账户注册
1. 访问您的密码管理器
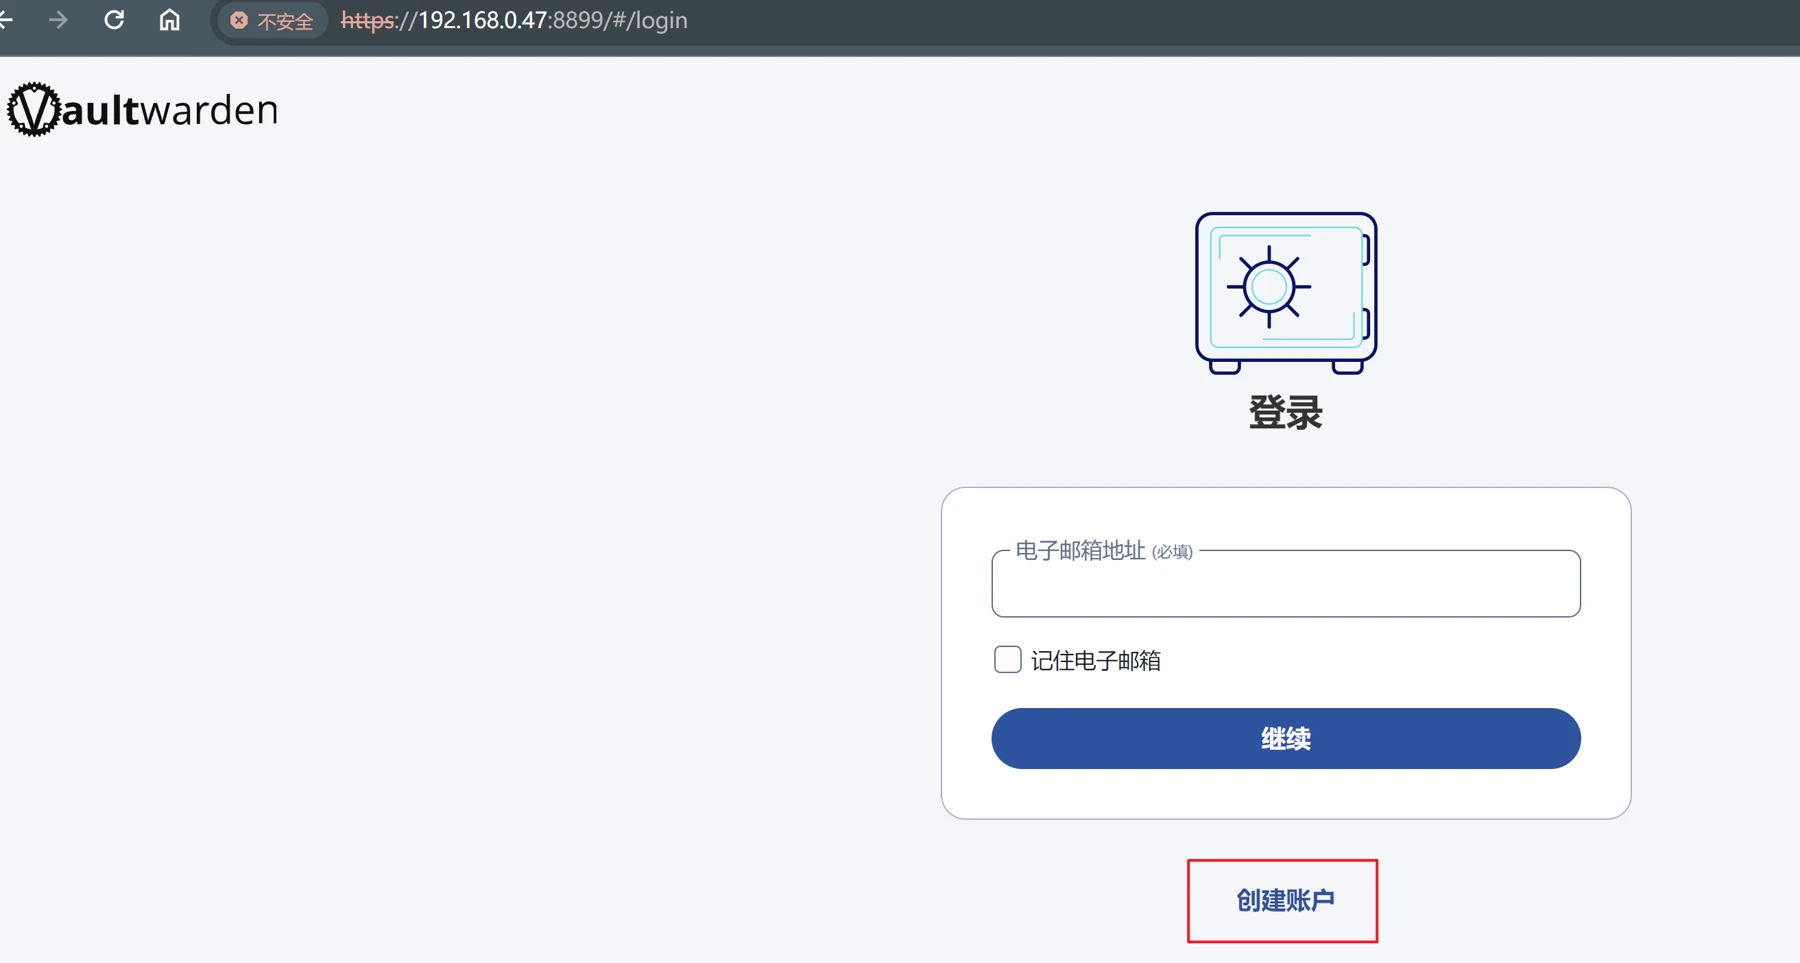
打开浏览器,访问:https://192.168.0.47:8899/
您会看到这样的界面:
2. 创建您的第一个账户
点击 创建账户
填写信息:
姓名:您的名字
邮箱:您的常用邮箱
主密码:设置一个强密码(务必记住!)
确认主密码:再次输入
提示:密码提示(可选)
点击 创建账户
3. 登录管理后台(可选)
访问:https://192.168.0.47:8899/admin
输入管理员密码:
请填写自己的Token这里可以查看服务器状态和管理设置
重要安全设置
关闭公开注册
为了防止他人随意注册,完成首次注册后需要关闭注册功能:
方法:修改配置文件
编辑
docker-compose.yml文件
找到SIGNUPS_ALLOWED: "true"
改为:SIGNUPS_ALLOWED: "false"
重启服务:
四、客户端配置
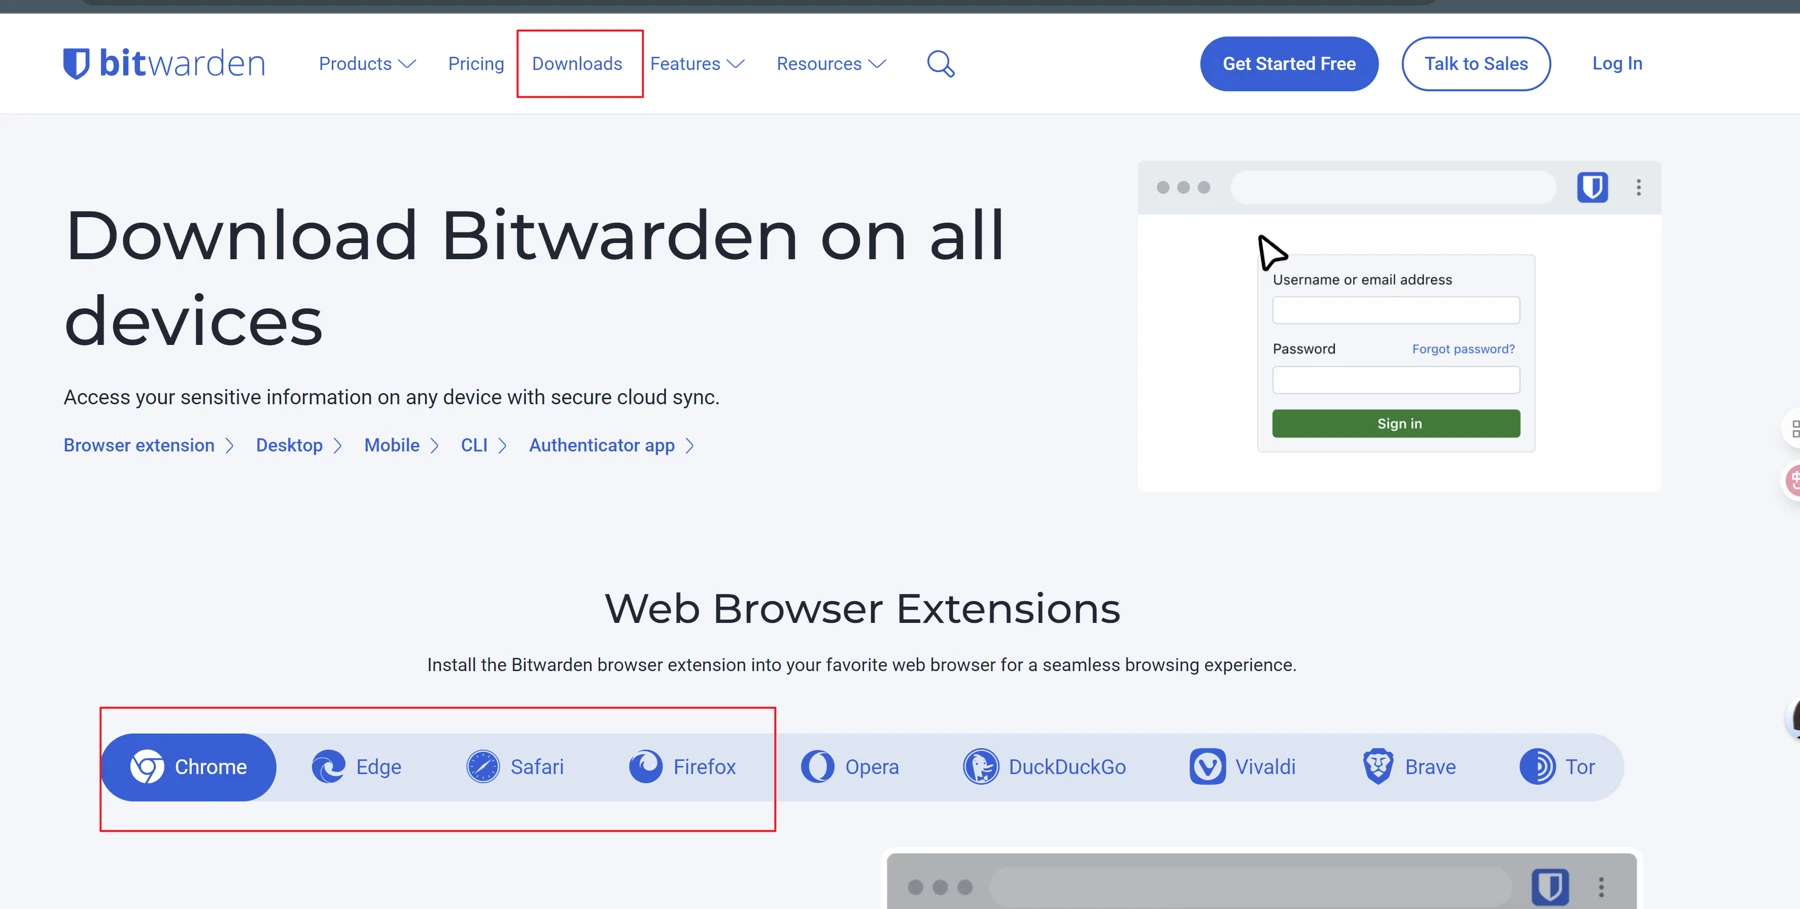
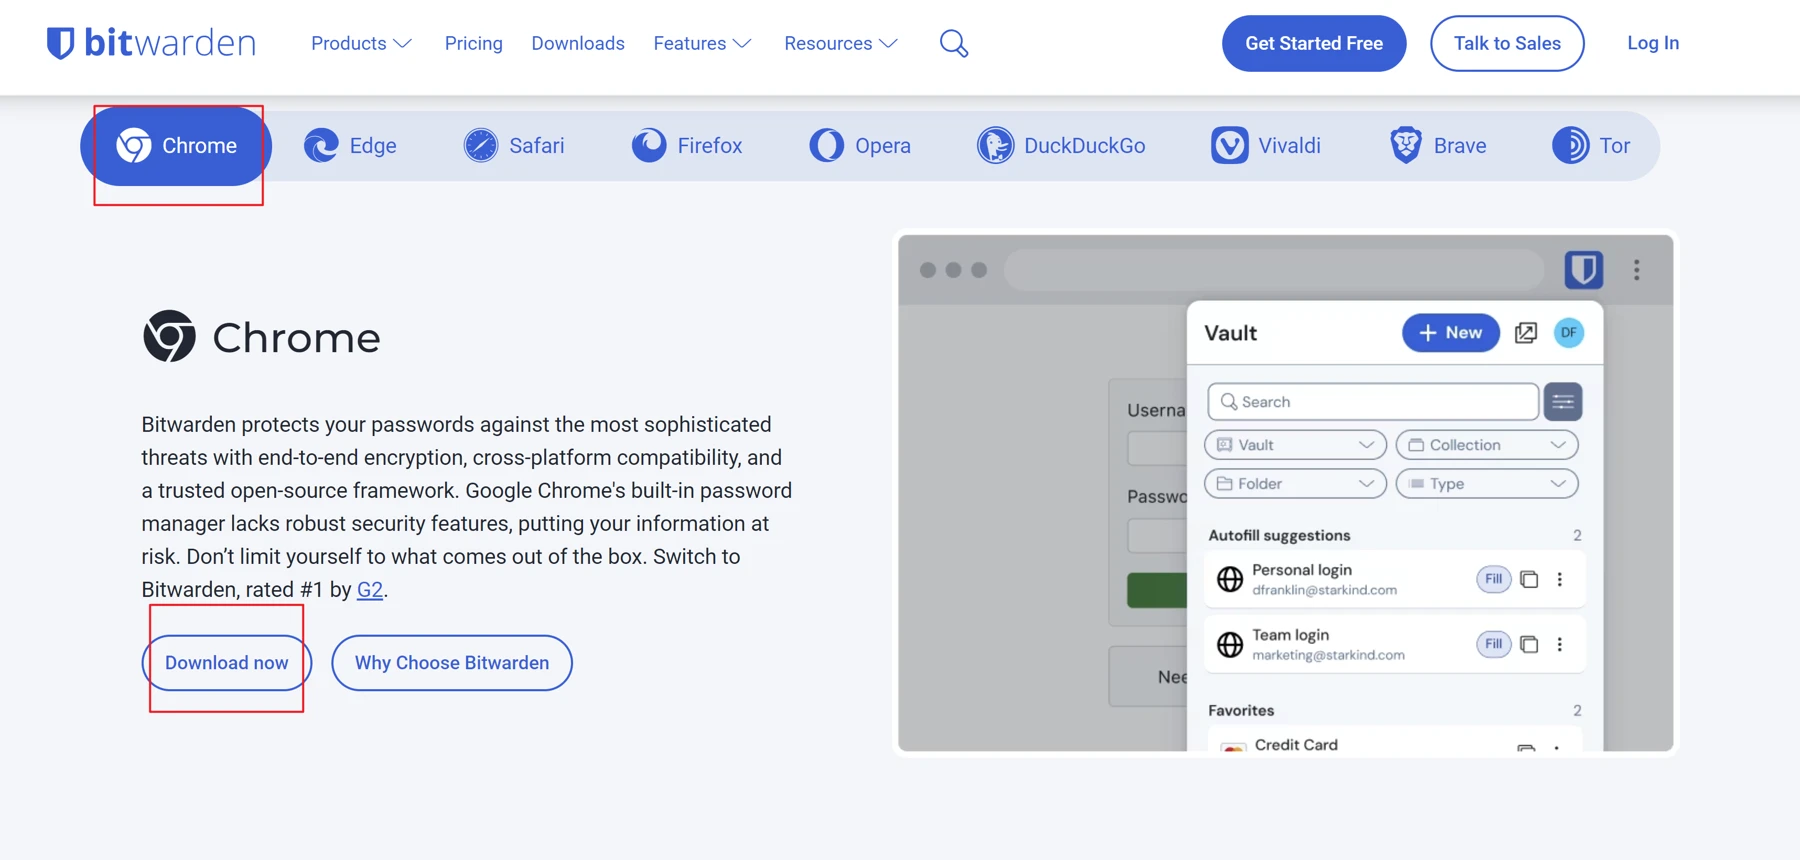
下载 Bitwarden 客户端
手机端:在 App Store / 应用商店搜索 "Bitwarden"
电脑端:在浏览器扩展商店搜索 "Bitwarden" 或访问 bitwarden.com
已google为例
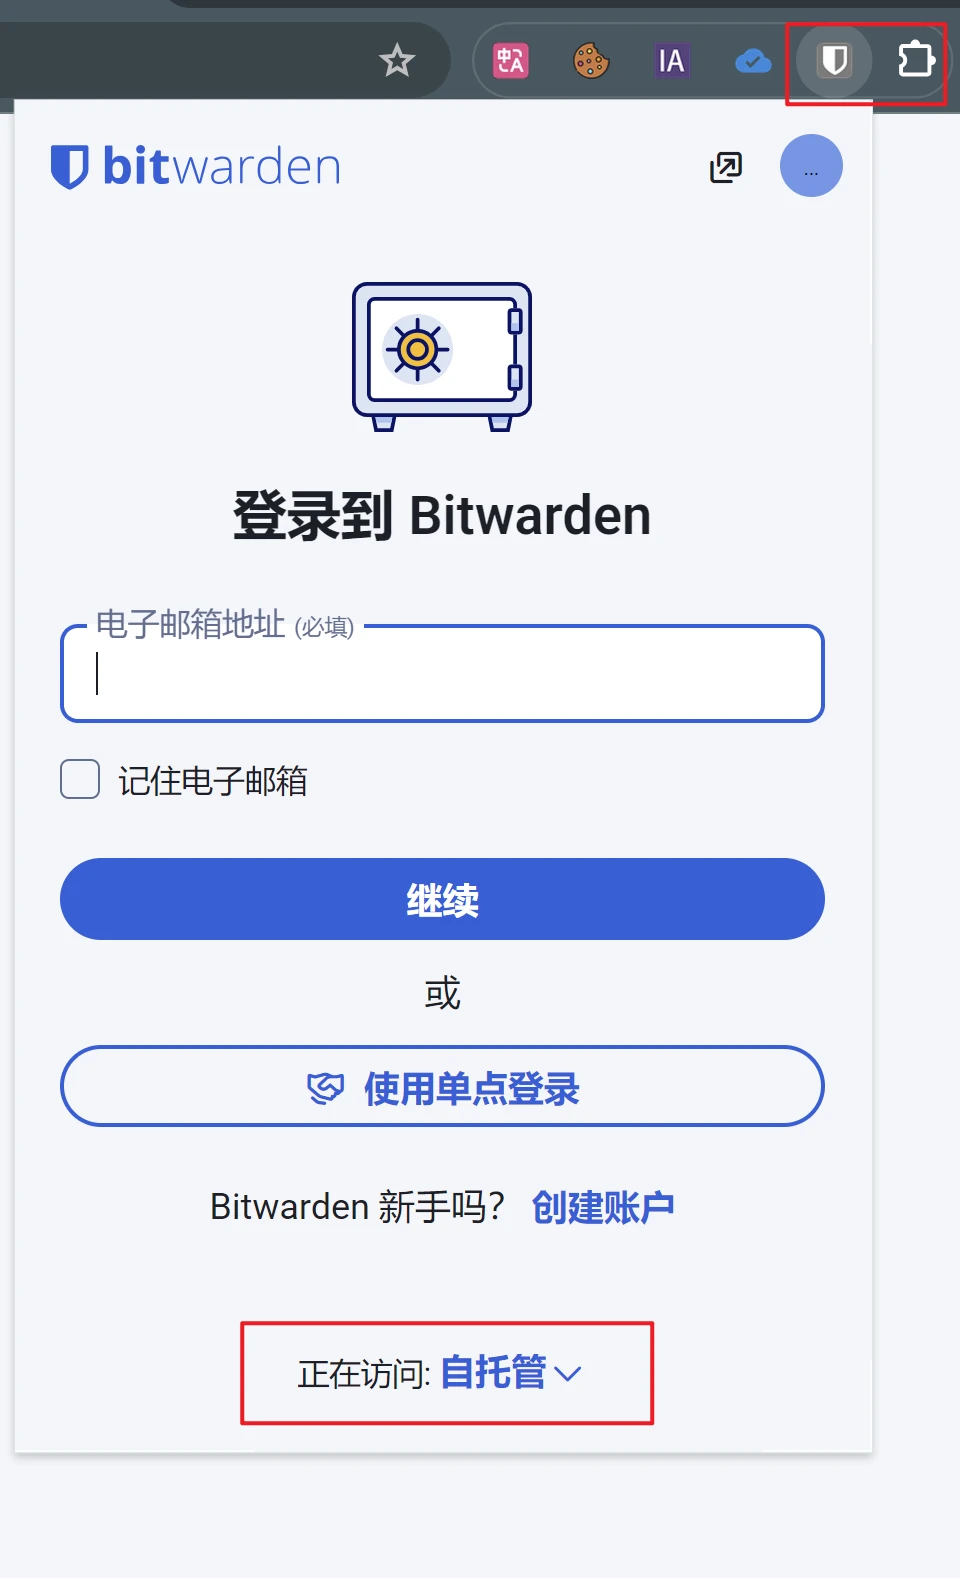
浏览器配置自定义服务器
打开 Bitwarden 客户端
点击 设置 → 服务器
设置 服务器 URL:
https://192.168.0.47:8899点击 保存
使用您注册的邮箱和密码登录
补充:部署与使用
安装与使用步骤
- 建立独立项目目录,替换示例 DOMAIN 为自己的 HTTPS 域名;本例端口只绑定宿主回环,由同机代理回源。
- 配置反向代理后初始化自己的账号,检查客户端能否连接;若代理运行在其他容器,按实际网络调整回源方式。
- 完成首个账号创建后按官方文档关闭不需要的注册,测试保存、同步、导出与恢复。
首次使用与操作检查
建立几条虚拟记录,分别在手机和扩展中同步,再修改一条确认更新。
导出后在独立测试库恢复,确认附件及组织数据的覆盖范围。升级前备份数据目录,保留数据库一致性。
Docker Compose
以下为整理后的配置示例。使用前替换目录、端口和凭据;浮动镜像标签会随上游变更,正式使用时应记录实际镜像摘要。
群晖目录准备
在群晖 SSH 终端执行下面这一段,再将下方配置保存为 /volume1/docker/vaultwarden/compose.yaml。也可在 Container Manager 中新建项目,选择该目录并粘贴配置。
sudo sh <<'HALO_PREPARE'
set -eu
mkdir -p /volume1/docker/vaultwarden /volume1/docker/vaultwarden/data
cd /volume1/docker/vaultwarden
HALO_PREPARE
cd /volume1/docker/vaultwarden
https://vault.example.com 是域名示例,需改成自己的 HTTPS 域名并配置反向代理。此项目需要安全连接,域名无法由通用配置自动代填。
services:
  vaultwarden:
    image: vaultwarden/server:latest
    restart: unless-stopped
    environment:
      DOMAIN: "https://vault.example.com"
    ports:
      - "127.0.0.1:8000:80"
    volumes:
      - /volume1/docker/vaultwarden/data:/data
在项目目录保存为 compose.yaml 后,先检查配置,再启动:
docker compose config --quiet
docker compose up -d
docker compose ps
docker compose logs --tail=100
配置与常见问题
- 127.0.0.1:8000 不能直接从另一台电脑访问,必须经已配置的代理;不要误判为服务故障。
- 主密码不能通过服务器备份找回,应妥善保存恢复信息。
- 页面无法打开:先用
docker compose ps检查状态,再核对宿主机端口、NAS 防火墙与应用日志。不要把容器端口随意改成另一个数字。 - 文件无法保存:核对宿主目录是否存在、挂载方向及运行用户的读写权限。不要直接给整个存储卷开放所有权限。
更新与备份
按官方一致性备份说明保存数据库、附件与密钥文件,备份加密并定期恢复演练。
更新前保留原配置和数据备份,阅读所用版本的升级说明;确认兼容后再执行 docker compose pull 和 docker compose up -d。只回退镜像不一定能回退已经迁移过的数据库。
注册策略与恢复核对
完成自己需要的首批账号注册后,按当前服务文档配置注册策略,例如不再允许新用户自行注册时使用 SIGNUPS_ALLOWED=false。已有配置可能受管理后台保存值覆盖,调整后需要实际从未登录窗口检查,不能只看 Compose 文件。
如果开启管理后台,管理凭据单独生成与保管,不复用主密码,也不把示例 Token 直接粘贴到生产配置。反向代理与 DOMAIN 一致,先用测试账号确认网页、扩展和手机都能同步,再正式迁移密码。
备份应包含 /data 中的数据库、附件和关键密钥文件,数据库按官方一致性备份方式处理。恢复时在隔离环境检查一条测试记录及附件,再接回正式入口。密码导出如果为明文,完成恢复核对后妥善处理,不能上传到公开附件。